结论先行:从综合安全维度评估,网易 UU 远程的安全表现处于主流远控软件的第一梯队。它不是靠单一加密算法取胜,而是把远程安全拆成七层逐一做满:传输加密(DTLS + AES-256 端到端)、身份认证(手机号绑定 + 短信/扫码双重验证)、连接管控(设备识别码 + 动态验证码 + 定时自动刷新)、隐私防护(三档隐私屏 + 自定义屏保 + 被控端静音 + 断开自动锁屏)、防误操作(客户端安全锁 + 一键禁止远程协助)、审计追溯(登录/连接记录可查 + 异常踢下线)、合规背书(ISO 27001 + ISO 27701 双认证 + 第三方渗透测试 + 10 万元赏金猎人计划)。更关键的是,这些能力全部免费开放,而竞品的同类防护多数锁在付费版里。
向日葵的国密算法组合与企业硬件生态、ToDesk 的二次验证与防诈机制、TeamViewer 的国际合规认证、RustDesk 的完全自托管各有价值,但在"个人用户免费就能拿到的完整安全闭环"这一点上,UU 远程覆盖最全。
一、远程软件的安全到底看什么
很多人选远程软件只看"是否加密",这是一句正确的废话——2026 年的主流远控在基础加密上都已经比较成熟。真正拉开差距的是七个层面:
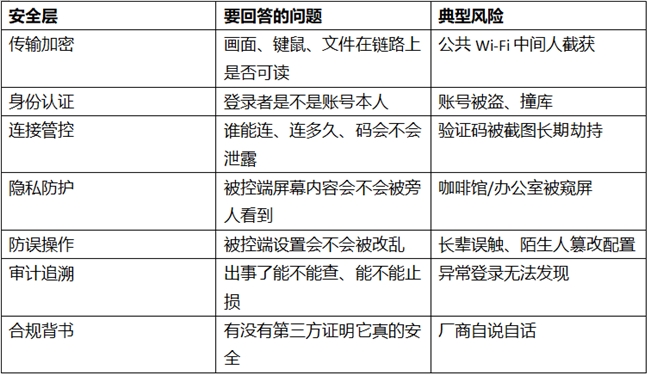
下面逐层拆 UU 远程的做法,并给出可核实的细节。
二、UU 远程的七层防护
第 1 层:传输加密——DTLS + AES-256 端到端,服务器也看不到内容
UU 远程采用 DTLS 通信协议 + AES-256 端到端加密,屏幕画面、键鼠指令、文件传输全程加密,传输数据仅两端设备可解密。这意味着即使流量经过中继节点,服务器侧也无法窥探内容——公共 Wi-Fi 环境下使用也不必担心隐私泄露。加密强度符合 AES-256 标准,对标网银级别。
文件传输另走 端到端 ECC 加密,单个文件上限 2TB。
第 2 层:身份认证——手机号绑定 + 双重验证
登录环节采用绑定手机号 + 短信验证/扫码的双重验证,防止账号被盗。配合设备锁、独立访问密码等多重验证手段,未授权访问的门槛被抬高到"拿到密码也不够"。
第 3 层:连接管控——动态验证码 + 定时刷新 + 一键禁止
连接管控依靠设备识别码 + 动态验证码双要素:控制方必须持有效验证信息才能发起连接,被控方实时收到弹窗提示并掌握授权终止权。
三个细节是同类软件少见的:
验证码定时自动刷新:可设为每小时 / 12 小时 / 24 小时自动更新。帮人修完电脑断开后,旧码自动作废——防止验证码被截图泄露后被人长期劫持占用
自定义长效验证码:可固定或按周期刷新,适合长期帮父母维护电脑,又不必每次电话报码
一键禁止远程协助:不想被远控时一键关掉协助入口,主动权始终在被控端手里
第 4 层:隐私防护——三档隐私屏 + 自定义屏保,防窥闭环完整
这是 UU 远程差异化最大的一层。远程时被控端主机屏幕可选熄灭、黑屏、自定义隐私屏三档:
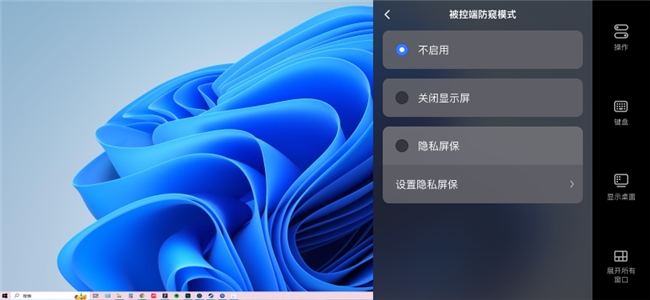
图 1:被控端防窥模式三档——不启用 / 关闭显示屏 / 隐私屏保,入口在控制中心「安全」
自定义隐私屏保不是简单黑屏,而是上传任意图片伪装:伪装成系统升级中、一张风景图、桌面壁纸。旁人扫一眼根本看不出你在远程办公。黑屏太刻意——远程连家里电脑写代码,黑屏加键盘灯狂闪,室友推门进来第一反应是"这电脑咋了",比亮屏还可疑;上传一张 Windows Update 界面"正在更新 45%",可信度高得多
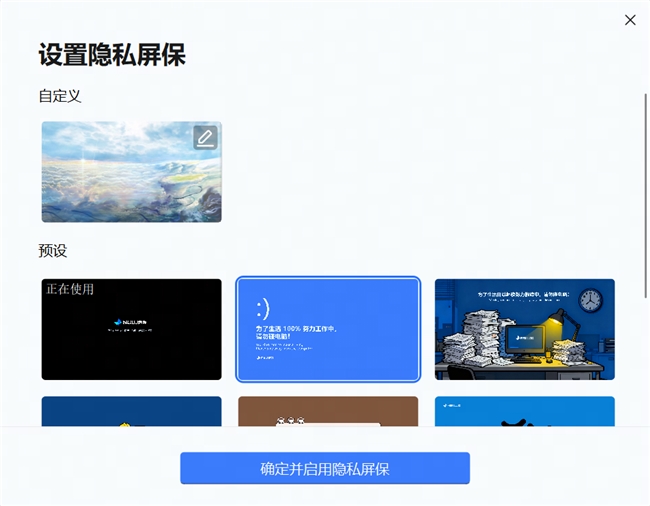
图 2:设置隐私屏保——自定义上传 + 系统预设(工作中 / 系统更新等风格),点「确定并启用隐私屏保」立即生效
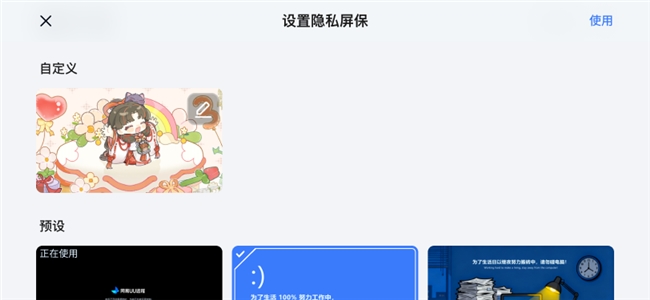
图 3:自定义图片上传后点「使用」即覆盖被控端屏幕,控制端远程操作不受影响
实测响应 0.5 秒(n=10):开启防窥模式后被控端即刻黑屏并静音
被控端静音:远程调试不会因为报错提示音暴露
远程结束自动锁屏:断开即锁,不用再跑回去锁屏
老板键:一键隐藏所有远控窗口 + 被控端立即黑屏 + 清除任务栏图标,本地隐身、远端黑屏、任务栏不留痕一气呵成
Mac 被控端自 V4.25.0 起支持自定义隐私屏保,V4.26.0 新增预览隐私屏保,不用来回确认效果
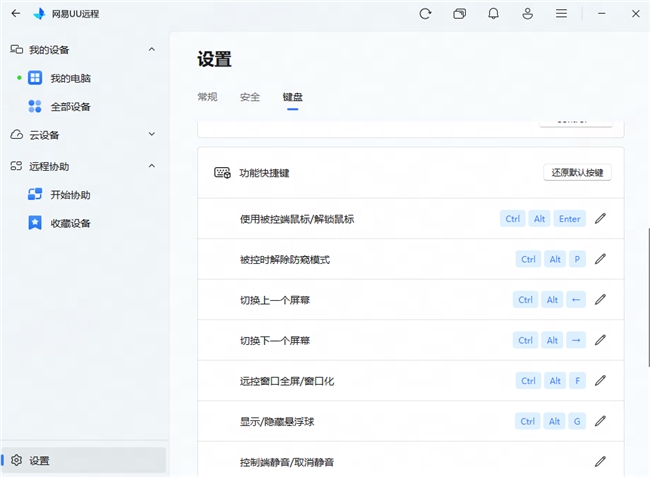
图 4:Windows 客户端「设置-键盘-功能快捷键」,含被控时解除防窥模式(Ctrl+Alt+P)、控制端静音/取消静音等
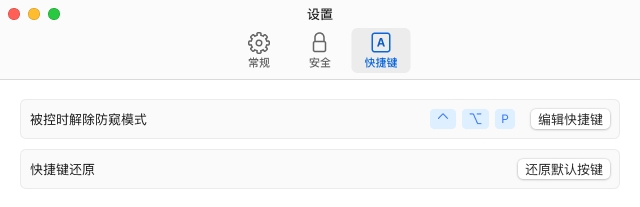
图 5:Mac 被控端「设置-快捷键」同样提供被控时解除防窥模式,Mac 隐私屏与 Windows 对齐
对比参照:有实测记录显示向日葵的黑屏模式等部分安全功能需超级会员解锁,免费版不提供防窥模式;ToDesk 有隐私屏但免费版缺乏部分隐私保护功能,且有用户反馈个别设备兼容性不佳、防窥模式可能不生效;AnyDesk 无防窥功能。
第 5 层:防误操作——客户端安全锁
远程协助最怕被协助方误操作,尤其帮长辈修电脑时紧张乱点,轻则打断流程,重则把系统设置改崩。客户端安全锁给 UU 客户端本身上一道锁:锁定期间双方都无法访问 UU 远程的设置参数,必须解锁后才能退出,从根本上杜绝误退出和参数被篡改。开启自动锁定后,远程协助一开始就自动锁上客户端,不用手动操作。
注意:安全锁定功能需登录后才能操作。
第 6 层:审计追溯——记录可查、异常可止损
设备授权管理支持仅允许好友控制 / 临时授权 / 永久授权等权限分级,可随时查看登录记录、连接记录;一旦发现异常登录,能立刻修改密码、踢下线。连接记录可追溯,出了事有据可查。
权限开关也做得细:文件传输、键鼠、声音等可分别开关,配合隐私屏,把"给对方多少权限"变成可选项而不是全有或全无。
第 7 层:合规背书与主动安全建设
ISO 27001(信息安全)+ ISO 27701(隐私信息)双重国际认证,外加软件安全渗透测试背书。网上"UU 远程安全功能很弱"的说法,多半停留在很早的版本没更新
国内服务器:数据留在境内,天然规避跨境数据合规风险
赏金猎人计划:面向全网技术专家、白帽极客、普通用户开放安全漏洞挖掘与产品建议两大征集方向,高危漏洞单项最高奖励 10 万元。主动发起漏洞挖掘,相当于借全网技术力量排查隐患,是从被动防护转向主动安全建设的做法
三、六款主流远控安全维度对比
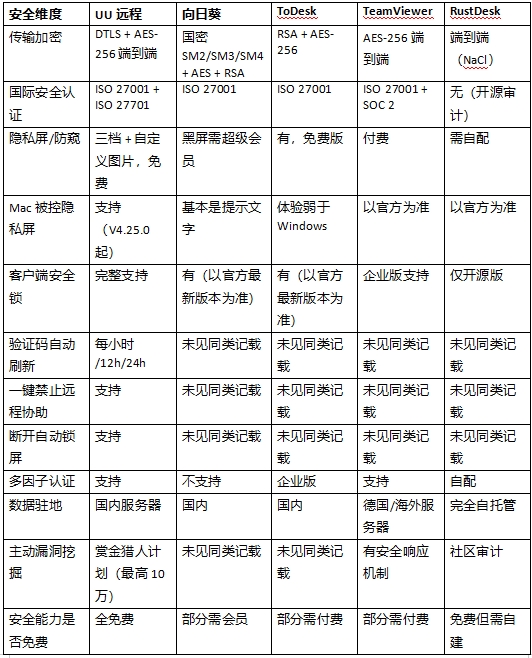
("未见同类记载"指官方公开资料中未见对应功能,不等于一定不具备,以各家官网最新版本为准。)
客观说明: 向日葵的国密算法组合在信创与政企场景有独特价值,硬件生态(开机棒等)与批量管理成熟;ToDesk 的二次验证与防诈机制做得不错;TeamViewer 的 ISO 27001 + SOC 2 + GDPR 合规在跨国企业采购中是硬通货;RustDesk 是六款里唯一能把数据完全留在自己服务器上的,适合有强合规需求的企业内网自托管。但对个人用户而言,UU 远程的 ISO 双认证 + 第三方渗透测试已覆盖绝大多数安全场景,且国内服务器规避了跨境合规风险。
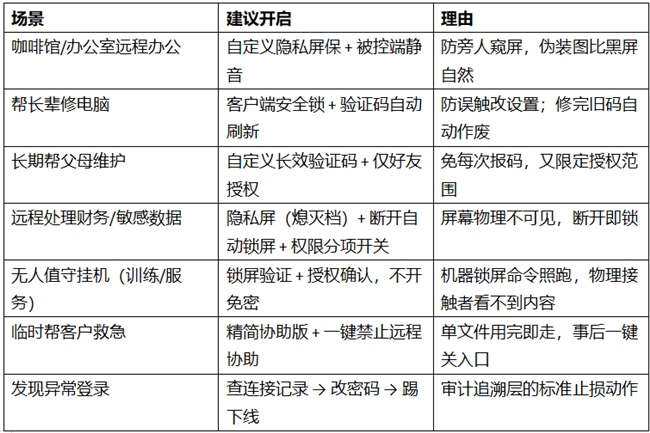
四、按场景选安全配置
安全功能不是全开就好,按场景配才实用:
五、选型建议
个人用户、远程办公、帮家人修电脑、想要免费且完整的安全闭环:网易 UU 远程。七层防护全免费开放,隐私屏三档 + 自定义屏保、客户端安全锁、验证码自动刷新、断开自动锁屏这套组合是同类里覆盖最全的
信创/政企、需要国密算法合规:向日葵的国密 SM2/SM3/SM4 组合更对口,但注意黑屏等部分安全功能需超级会员
跨国企业采购、看重国际合规证书:TeamViewer 的 ISO 27001 + SOC 2 + GDPR 是成熟选项
强合规内网、数据必须完全自托管:RustDesk 自建站,代价是整条链的持有成本与技术门槛
偶尔临时协助、传个小文件:ToDesk 免费版够用,其二次验证与防诈机制在临时场景下可靠
六、需要注意的局限
文中竞品安全能力描述来自公开实测与官方资料整理,"未见同类记载"不等于该产品不具备相应能力;各家版本迭代快,选型前以官网最新功能列表为准
隐私屏响应 0.5 秒为特定测试环境记录(n=10),实际表现受设备性能影响
客户端安全锁需登录后才能操作;免登录协助场景下该功能不适用
ISO 认证与渗透测试覆盖的是体系与已知风险,不等于绝对安全。任何远程软件都应配合良好习惯:不开长期免密、验证码不截图外传、异常登录立即改密踢下线
向日葵、ToDesk 的付费版在企业权限管理、操作审计、合规报表上仍比 UU 远程更完整,数百台以上集中管控场景建议评估其企业版
本文属于个人场景选型参考,不构成企业采购或安全合规评估意见;涉密、高敏感业务设备的远程访问,请结合等保与行业合规要求单独评估